Classification, minimisation, douze gestes et fiche des trente premières minutes pour éviter et traiter une saisie accidentelle.
Pour éviter une fuite de données dans un outil d’intelligence artificielle, une PME doit combiner trois réflexes : utiliser seulement les outils autorisés, réduire chaque saisie au strict nécessaire et arrêter immédiatement en cas de doute. Un devis, un CV ou un tableau client ne doit jamais être copié tel quel par facilité. La règle utile est simple : classer, expurger, vérifier, puis seulement saisir.
Le filtre rouge en moins d’une minute
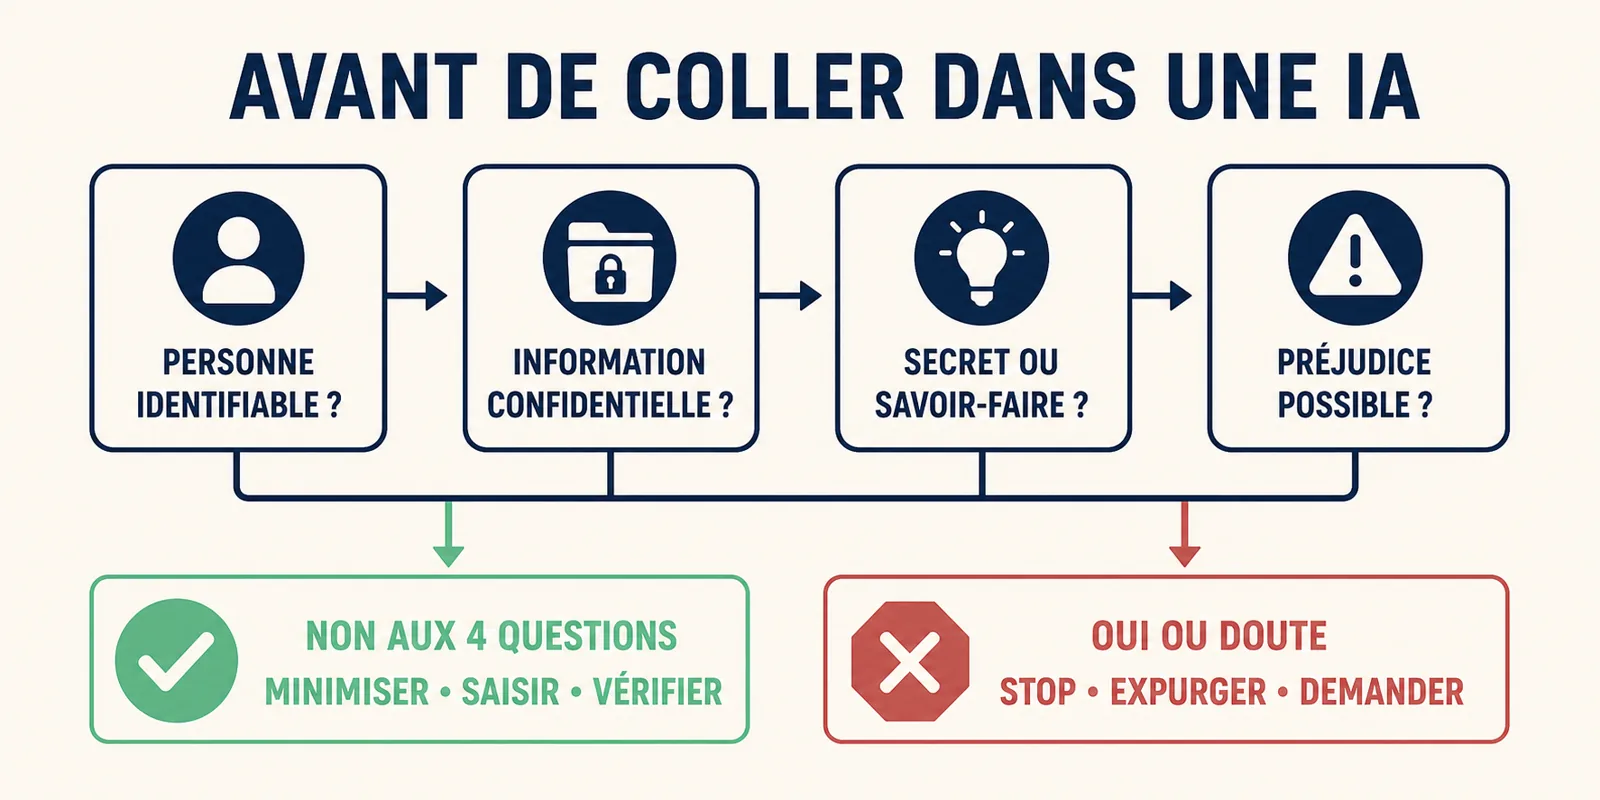
Avant de saisir une information dans un outil d’IA, posez quatre questions. Elles ne remplacent pas les règles métier, mais elles donnent un point d’arrêt commun aux équipes commerciales, administratives, RH, techniques et opérationnelles.
- Cette information permet-elle d’identifier directement ou indirectement une personne ?
- Est-elle couverte par une obligation de confidentialité ou un engagement contractuel ?
- Révèle-t-elle un prix non public, une stratégie, un secret d’accès ou un savoir-faire interne ?
- Son exposition pourrait-elle créer un préjudice pour un client, un salarié, un partenaire ou l’entreprise ?
Remplacez les données réelles par un exemple fictif, retirez les détails inutiles ou demandez une validation. Le doute est un signal d’arrêt et d’escalade, pas une autorisation implicite.
Classer l’information avant la saisie
Une classification courte aide les salariés à agir sans interpréter seuls une politique de vingt pages. Les exemples doivent être adaptés aux métiers, aux contrats et aux règles internes de l’entreprise. Une même information peut aussi changer de niveau selon son contexte : un prix catalogue public n’est pas un prix négocié pour un client nommé.
| Niveau | Exemples dans une PME | Orientation initiale |
|---|---|---|
| Public | Page web publiée, brochure publique, communiqué diffusé | Utilisation possible dans un outil approuvé, avec vérification du résultat. |
| Interne | Procédure générale, trame vierge, note sans personne ni secret | Réduire le contenu et vérifier les règles de l’outil et du compte. |
| Confidentiel | Contrat, prix négocié, fichier client, code source, prévision commerciale | Ne pas transmettre sans environnement et usage expressément évalués et autorisés. |
| Particulièrement sensible | Secret d’accès, données de santé, incident de sécurité, dossier RH détaillé | Arrêt et recours au contact interne compétent ; utiliser un cas fictif si possible. |
La classification concerne aussi les pièces jointes, les images, les captures d’écran, les métadonnées et l’historique de conversation. Un tableur apparemment anodin peut contenir des onglets masqués ; une photographie d’atelier peut montrer un badge, un planning ou une étiquette client.
Minimiser sans prétendre anonymiser
Supprimer un nom ne rend pas automatiquement un document anonyme. Une fonction rare, une date précise, un lieu, un montant ou un événement peuvent permettre de reconnaître une personne. Les lignes directrices mises en avant par le CEPD en 2026 rappellent que le caractère anonyme dépend de la possibilité réelle d’identifier une personne dans le contexte considéré.
Pour une demande ponctuelle, appliquez une minimisation en quatre passages :
- Retirer les identifiants directs : noms, emails, téléphones, matricules, adresses et références de dossier.
- Généraliser les détails rares : remplacer une date par une période, un montant exact par une tranche ou une fonction précise par un rôle générique.
- Découper le document : ne garder que les lignes nécessaires à la question, sans annexes ni historique inutile.
- Tester la réidentification : demander à un collègue autorisé si la personne, le client ou le projet reste reconnaissable avec les informations restantes.
La minimisation réduit l’exposition. Elle ne dispense pas d’utiliser un outil autorisé, de vérifier ses conditions et de respecter les règles applicables à la donnée et à la finalité.
Les 12 gestes anti-fuite à transmettre
- Partir d’une tâche précise.Définissez le résultat attendu avant d’ouvrir l’outil afin de ne pas ajouter des informations « au cas où ».
- Utiliser uniquement un outil et un compte approuvés.Un compte personnel, une extension inconnue et un espace professionnel ne présentent pas les mêmes engagements ni réglages.
- Lire la règle interne correspondant à l’usage.L’absence de consigne visible ne signifie pas que toutes les données peuvent être transmises.
- Ne jamais partager un secret d’accès.Mot de passe, clé d’API, code de secours, jeton, cookie ou lien privé restent hors de toute conversation avec une IA.
- Retirer les identifiants directs.Supprimez noms, coordonnées, numéros de dossier et références client lorsqu’ils ne sont pas indispensables.
- Repérer les identifiants indirects.Une fonction rare, une date, un lieu ou un événement particulier peuvent permettre de reconnaître une personne.
- Réduire le document.Ne transmettez que l’extrait strictement utile ; quelques lignes suffisent souvent là où un dossier complet serait excessif.
- Préférer un exemple fictif.Conservez la structure du problème en remplaçant les faits, montants, personnes et organisations par un cas inventé.
- Vérifier fichiers et historique.Contrôlez commentaires, métadonnées, onglets masqués et contexte d’une ancienne conversation avant tout ajout.
- Contrôler le résultat avant réutilisation.Vérifiez faits, chiffres, sources et formulations avant d’intégrer une réponse dans un document professionnel.
- Signaler rapidement une erreur.Notez les faits et prévenez le contact désigné sans chercher à minimiser ou masquer l’incident.
- Revoir régulièrement les outils.Fonctions, réglages, sous-traitants et conditions évoluent ; réexaminez les usages autorisés, à valider ou à éviter.
Cinq exemples de reformulation avant d’utiliser une IA
| Situation PME | Demande risquée | Version minimisée | Éléments retirés |
|---|---|---|---|
| Commerce | « Résume le contrat signé avec le client Martin et relève les pénalités. » | « Explique la logique de ces trois clauses fictives et propose une grille de lecture. » | Client, contrat réel, montants et engagements. |
| Ressources humaines | « Rédige une réponse à Julie Dupont, absente depuis trois semaines pour raison médicale. » | « Propose un email neutre de reprise de contact après une absence, sans évoquer le motif. » | Identité, durée précise et information de santé. |
| Marketing | « Analyse ce fichier de prospects avec emails et chiffres d’affaires. » | « À partir de dix lignes fictives structurées de la même manière, propose une méthode de segmentation. » | Coordonnées, historique commercial et fichier réel. |
| Informatique | « Corrige ce code avec notre clé d’API de test. » | « Corrige cet exemple minimal où le secret est remplacé par API_KEY_EXEMPLE. » | Secret d’accès, URL interne et contexte inutile. |
| Production | « Prédis les retards à partir de ce planning avec noms, commandes et incidents. » | « Sur ce planning fictif limité aux délais et catégories d’incident, propose des indicateurs de retard. » | Noms, commandes identifiables et commentaires libres. |
La bonne reformulation ne consiste pas à maquiller légèrement une donnée réelle. Elle conserve la question métier tout en supprimant ce qui n’est pas nécessaire pour obtenir une méthode, une trame ou une explication.
Les 30 premières minutes après une erreur
Une saisie accidentelle ne se traite pas en supprimant discrètement la conversation. La suppression peut être utile selon l’outil, mais elle ne permet pas à elle seule de conclure que l’information n’a pas été conservée, journalisée ou traitée.
| Moment | Action | Trace minimale | À éviter |
|---|---|---|---|
| 0 à 5 minutes | Arrêter la conversation et ne plus ajouter d’information. | Heure, outil, type de compte et nature générale de la saisie. | Continuer pour « corriger » le message ou exposer davantage de contexte. |
| 5 à 15 minutes | Prévenir le contact interne prévu par la procédure. | Canal utilisé, personne prévenue et disponibilité des éléments factuels. | Attendre la fin de journée ou chercher seul une qualification juridique. |
| 15 à 30 minutes | Préserver les faits utiles et appliquer les premières consignes reçues. | Catégories de données, personnes ou projets potentiellement concernés, actions réalisées. | Effacer les preuves nécessaires avant instruction ou diffuser l’incident à des personnes non concernées. |
| Après 30 minutes | L’équipe compétente qualifie, limite l’exposition et décide des suites. | Mesures prises, risques examinés, décisions, responsables et échéances. | Conclure automatiquement que toute saisie impose une notification externe. |
Si un secret d’accès a été transmis, la rotation ou la révocation peut devenir prioritaire. Si un document contractuel est concerné, les engagements envers le client ou le partenaire doivent être examinés. Si des données personnelles sont impliquées, l’entreprise doit documenter et analyser la situation selon son rôle et les risques réels.
Incident interne ou violation de données personnelles ?
Toute erreur de saisie mérite d’être signalée, mais toute erreur n’est pas automatiquement une violation de données personnelles à notifier. La CNIL définit la violation comme une atteinte accidentelle ou illicite à la disponibilité, l’intégrité ou la confidentialité de données personnelles. Le responsable du traitement apprécie ensuite les risques pour les droits et libertés des personnes.
| Question de qualification | Exemple | Suite documentaire possible |
|---|---|---|
| Des données personnelles étaient-elles présentes ? | Nom, email, dossier RH, commentaire permettant d’identifier une personne. | Décrire les catégories et le volume approximatif concernés. |
| La confidentialité, l’intégrité ou la disponibilité a-t-elle été affectée ? | Divulgation à un service non autorisé, altération ou perte d’accès. | Consigner les circonstances et les mesures immédiates. |
| Quels risques existent pour les personnes ? | Usurpation, discrimination, atteinte à la réputation ou perte de contrôle. | Évaluer la probabilité, la gravité et les protections déjà présentes. |
| Une obligation contractuelle ou sectorielle s’ajoute-t-elle ? | Clause client, secret professionnel, procédure de sécurité ou exigence métier. | Mobiliser le responsable compétent et vérifier les délais applicables. |
Lorsqu’une violation de données personnelles est susceptible d’engendrer un risque pour les droits et libertés, le RGPD prévoit une notification à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance. En cas de risque élevé, l’information des personnes peut aussi être requise. Cette décision suppose une analyse menée par l’organisation ; elle ne doit pas être automatisée à partir du seul mot « IA ».
Qui fait quoi dans une petite organisation ?
| Rôle | Responsabilité pratique | Question à préparer |
|---|---|---|
| Salarié ou prestataire | Arrêter, décrire factuellement et alerter sans délai inutile. | Quel outil, quel compte, quelles données et à quelle heure ? |
| Manager ou référent IA | Centraliser les faits, vérifier l’usage autorisé et éviter la répétition. | La procédure et les exemples étaient-ils compris ? |
| Référent sécurité ou informatique | Limiter l’exposition technique, préserver les traces et traiter les secrets compromis. | Quels accès, journaux, réglages ou comptes doivent être examinés ? |
| DPO, conseil ou responsable désigné | Apprécier les enjeux de données personnelles et les obligations éventuelles. | Quel est le rôle de l’entreprise et quel risque existe pour les personnes ? |
| Direction | Arbitrer les moyens, la communication et les mesures correctives. | Faut-il suspendre l’outil, l’usage ou seulement modifier les conditions ? |
Dans une très petite structure, une personne peut cumuler plusieurs rôles. L’essentiel est que le canal d’alerte, le remplaçant en cas d’absence et la personne capable de décider soient connus avant l’incident.
Déployer les réflexes en trente jours
- Semaine 1 — choisir les exemples. Recueillez cinq situations fréquentes : devis, CV, ticket support, export commercial et extrait de code. Utilisez des cas fictifs pour la sensibilisation.
- Semaine 2 — fixer le filtre et le canal d’alerte. Publiez les quatre questions, les niveaux de données et un contact simple. Vérifiez que ce contact dispose d’un relais.
- Semaine 3 — faire pratiquer. Demandez aux équipes de classer, réduire et reformuler chaque cas. Une séquence de vingt minutes est souvent plus utile qu’une présentation abstraite.
- Semaine 4 — tester l’incident. Simulez une saisie accidentelle sans donnée réelle : qui est prévenu, quelles informations remontent et qui décide de la suite ?
Conservez la version du support, la date, le public concerné, les exemples traités et les questions soulevées. Ces traces documentent une action pédagogique ; elles ne constituent pas un avis juridique et ne prouvent pas l’achèvement d’une formalité réglementaire.
Pour prolonger la démarche : transformez ces réflexes en règles simples pour l’usage de ChatGPT en entreprise, utilisez la grille pour choisir un outil d’IA, puis inscrivez le canal d’alerte et les décisions dans une politique IA interne adaptée à la PME.
Checklist avant de valider une saisie
- L’usage et l’outil sont identifiés et autorisés.
- Le compte utilisé correspond au cadre prévu par l’entreprise.
- Aucun secret d’accès ni lien privé n’est présent.
- Les identifiants directs et indirects inutiles sont retirés.
- Le document est réduit au seul extrait nécessaire.
- Les pièces jointes, métadonnées, onglets et historiques sont vérifiés.
- Un exemple fictif ne permettrait pas d’obtenir le même résultat.
- Le contact à prévenir en cas d’erreur est connu.
Donnez le filtre anti-fuite à vos équipes
Le support réunit la classification, les douze gestes, des cas pratiques et une première fiche de réaction à incident.
Questions fréquentes sur les fuites de données et l’IA
Peut-on utiliser une IA avec des données internes ?
Cela dépend de la nature des données, de la finalité, de l’outil, du compte, des réglages et des conditions applicables. Commencez par minimiser les informations et n’utilisez un contenu confidentiel que dans un environnement expressément évalué et autorisé pour cet usage.
Supprimer les noms suffit-il à anonymiser un document ?
Non. Une combinaison de fonction, date, lieu, événement ou numéro de dossier peut permettre de reconnaître une personne. Retirez aussi les détails rares et vérifiez si l’information reste identifiable dans son contexte.
Un compte professionnel empêche-t-il toute réutilisation des données ?
Pas automatiquement. Les engagements dépendent du fournisseur, de l’offre, des réglages et des documents contractuels actuels. Ces éléments doivent être vérifiés avant d’autoriser l’usage.
Peut-on copier un contrat pour demander un résumé ?
Pas dans un outil non validé pour recevoir ce contrat. Utilisez plutôt des clauses fictives, un extrait expurgé ou un environnement dont les conditions et mesures ont été examinées pour cet usage précis.
Que faire si un salarié a déjà transmis une information sensible ?
Il doit arrêter la conversation, noter les faits et prévenir rapidement le contact interne désigné. L’entreprise pourra alors qualifier la situation et décider des mesures adaptées sans se fonder uniquement sur la suppression apparente du message.
Toute erreur doit-elle être notifiée à la CNIL sous 72 heures ?
Non. L’organisation doit d’abord déterminer si des données personnelles ont subi une violation et apprécier les risques pour les personnes. Une notification à la CNIL est requise lorsque la violation est susceptible d’engendrer un risque ; le délai court à partir de la prise de connaissance selon les conditions prévues par le RGPD.
Sources officielles consultées
- CNIL — Utiliser l’IA générative dans les TPE et PME.
- CNIL — Questions-réponses sur l’utilisation d’un système d’IA générative.
- CNIL — Guide de la sécurité des données personnelles.
- CNIL — Sécurité : gérer les incidents et les violations.
- ANSSI — Recommandations de sécurité pour un système d’IA générative.
- CNIL — Le CEPD met en lumière l’anonymisation dans le contexte de l’IA générative, 9 juillet 2026.
Sources relues le 31 août 2026. Les fonctions, réglages et conditions des fournisseurs évoluent : vérifiez les documents actuels avant de valider un usage.
Ce document constitue une aide documentaire et pédagogique. Il ne remplace pas un conseil juridique personnalisé.