Canaux déclaratifs, cinq portes d’entrée, atelier et réponse en quatre décisions : une méthode transparente pour cartographier les usages IA.
Le Shadow AI désigne les usages d’outils d’intelligence artificielle qui se développent sans visibilité, validation ou accompagnement de l’entreprise. Pour les repérer sans surveiller les salariés, partez des tâches réellement réalisées, proposez un canal déclaratif sans sanction automatique, organisez un atelier court et consignez uniquement les informations nécessaires pour décider : finalité, données, outil, résultat et contrôle humain.
Qu’est-ce que le Shadow AI ?
Le terme décrit une situation simple : un salarié utilise une fonction ou un service d’IA pour une tâche professionnelle, mais cet usage n’est pas connu des personnes qui pilotent les outils, les données ou les risques de l’entreprise. Il peut s’agir d’un agent conversationnel ouvert avec un compte personnel, d’une extension de navigateur, d’un assistant de rédaction intégré à un logiciel ou d’une fonction apparue après une mise à jour.
L’ANSSI emploie l’expression « shadow IA » pour désigner l’utilisation de solutions d’IA générative grand public sans approbation ou supervision des services informatiques. Dans une PME sans service informatique structuré, la personne chargée de cette supervision peut être la direction, un prestataire, un référent numérique ou un responsable métier désigné.
« Shadow AI » n’est pas une catégorie juridique qui rend automatiquement un usage interdit. C’est un signal de gouvernance : l’entreprise ne peut pas apprécier un usage dont elle ignore la finalité, les données, l’outil et les conséquences.
Un usage invisible peut être anodin, par exemple trouver trois formulations à partir d’informations publiques. Il peut aussi exposer un fichier clients, un contrat, un CV, du code confidentiel ou une décision importante. La priorité n’est donc pas de compter tous les clics, mais d’obtenir assez de contexte pour distinguer les situations.
Pourquoi les usages IA restent-ils invisibles dans une PME ?
La plupart de ces usages ne naissent pas d’une volonté de contourner l’entreprise. Ils apparaissent parce qu’un outil est accessible en quelques secondes et répond à un irritant quotidien : reformuler un email, préparer un tableau, résumer un document, traduire une réponse ou accélérer une recherche.
Plusieurs causes se cumulent souvent :
- aucune liste claire des outils acceptés ou des usages à valider ;
- un compte personnel déjà disponible alors que l’outil professionnel demande une procédure ;
- une fonction IA ajoutée discrètement dans un logiciel déjà utilisé ;
- la crainte d’être sanctionné en déclarant un essai ;
- une règle générale comme « ne mettez rien de sensible », sans exemples métier ;
- une équipe qui parle des outils, mais jamais des tâches pour lesquelles ils sont utilisés.
Une interdiction générale peut être nécessaire dans certaines situations, mais elle ne suffit pas à rendre les pratiques visibles. Si aucune solution acceptable ni aucun canal de question n’est proposé, certains besoins continuent simplement hors du radar. La démarche de découverte doit donc produire une réponse utile pour l’utilisateur : autorisation, alternative, précaution ou explication du refus.
Les cinq portes d’entrée du Shadow AI à cartographier
Ne limitez pas l’inventaire aux sites conversationnels connus. Un usage peut apparaître sans nouvelle installation visible, à l’intérieur d’un outil déjà payé par l’entreprise ou dans une prestation externe.
| Porte d’entrée | Exemple dans une PME | Question de découverte | Première vérification |
|---|---|---|---|
| Service web grand public | Résumé, rédaction ou analyse depuis un navigateur. | Quel contenu est copié et avec quel compte ? | Usage, données, réglages et conditions actuelles. |
| Fonction intégrée | Assistant apparu dans la messagerie, le CRM ou la bureautique. | La fonction accède-t-elle au document ouvert ou à d’autres espaces ? | Accès, activation, journalisation et administration disponibles. |
| Extension de navigateur | Reformulation ou synthèse de la page consultée. | Quelles pages et permissions l’extension peut-elle lire ? | Éditeur, permissions, mises à jour et possibilité de désactivation. |
| Compte ou appareil personnel | Essai sur smartphone pour préparer un contenu professionnel. | Les informations ou résultats quittent-ils l’environnement géré ? | Nature des données, partage, continuité et alternative professionnelle. |
| Prestataire ou sous-traitant | Livrable préparé avec une IA non mentionnée. | Quel système, quelles données et quel contrôle ont été utilisés ? | Instructions, contrat, confidentialité et chaîne de fournisseurs. |
Cette cartographie décrit des canaux, pas des fautes individuelles. Elle aide à poser les bonnes questions lors d’un achat, d’une mise à jour logicielle, d’une intégration ou d’une nouvelle prestation.
Quels signaux doivent alerter sans surveiller les salariés ?
Les signaux utiles concernent le fonctionnement de l’entreprise, pas l’observation permanente des individus. Commencez par les situations suivantes :
- Des résultats apparaissent sans méthode connue.Un texte, une image, un calcul ou une synthèse est produit beaucoup plus vite, mais personne ne sait expliquer les sources et les vérifications réalisées.
- Des comptes personnels interviennent dans une tâche professionnelle.L’outil n’est pas forcément inadapté, mais les conditions, réglages et possibilités de reprise par l’entreprise restent inconnus.
- Des extensions ou assistants apparaissent dans les logiciels.Navigateur, messagerie, visioconférence, CRM ou suite bureautique peuvent transmettre du contenu à un fournisseur supplémentaire.
- Un prestataire livre un résultat assisté par IA sans l’indiquer.Demandez quel outil a été utilisé, avec quelles données et quel contrôle, surtout si la prestation implique des informations non publiques.
- Une même tâche est testée dans plusieurs outils gratuits.La dispersion multiplie les comptes, les conditions d’utilisation et les lieux où des données ont pu être copiées.
- Les équipes ne savent pas à qui poser une question.L’absence de réponse rapide transforme un doute de deux minutes en usage durable non documenté.
Évitez de confondre détection et surveillance constante. La CNIL rappelle que le contrôle de l’activité des personnes employées doit être justifié, proportionné, transparent et respecter les règles applicables. Un inventaire déclaratif des tâches, un atelier et un canal de demande sont généralement de meilleurs points de départ qu’un dispositif intrusif collectant les conversations ou les frappes au clavier.
Les 10 questions à poser aux équipes
Présentez ce questionnaire comme un outil d’amélioration, pas comme un interrogatoire. Demandez d’abord les tâches, puis les outils. Les réponses peuvent être recueillies par équipe afin d’éviter de constituer inutilement un historique individuel.
- Quelle tâche répétitive ou difficile essayez-vous d’accélérer ?
- À quel moment une IA intervient-elle : recherche, création, résumé, classement, traduction ou décision ?
- Quel outil, quelle fonction intégrée ou quelle extension utilisez-vous ?
- Le compte est-il personnel, professionnel ou fourni par un prestataire ?
- Quelles informations sont saisies, importées ou accessibles automatiquement ?
- Ces informations concernent-elles des clients, salariés, candidats, partenaires ou personnes identifiables ?
- Le résultat reste-t-il interne ou est-il envoyé à un client, publié ou utilisé dans une décision ?
- Qui vérifie les faits, les chiffres, les sources, le ton et les effets possibles ?
- Que se passe-t-il si la réponse est fausse, biaisée, divulguée ou indisponible ?
- Quelle règle, alternative ou validation vous aiderait à utiliser l’outil correctement ?
Ne demandez pas une copie de toutes les conversations par défaut. Pour une première cartographie, la finalité, les catégories de données, le fournisseur, le type de compte, le destinataire du résultat et le contrôle attendu suffisent souvent. Une investigation plus détaillée doit répondre à un besoin identifié et être encadrée.
Comment organiser un atelier de découverte en 45 minutes ?
Un atelier court permet de faire émerger davantage de situations qu’un formulaire envoyé sans explication. Réunissez quatre à huit personnes représentant plusieurs métiers et annoncez que l’objectif est d’améliorer les règles, pas d’établir une liste de fautes.
| Temps | Étape | Livrable |
|---|---|---|
| 5 min | Expliquer le Shadow AI et donner deux exemples sans citer de personne. | Un cadre commun et non punitif. |
| 10 min | Chacun note les tâches pour lesquelles une IA est utilisée, testée ou envisagée. | Une carte par tâche, sans conversation copiée. |
| 10 min | Regrouper les cartes par métier et par finalité. | Des familles d’usages compréhensibles. |
| 10 min | Ajouter les données, le destinataire et le contrôle humain. | Les premières informations de priorisation. |
| 7 min | Classer : poursuivre, encadrer ou suspendre pour analyse. | Une orientation initiale, non juridique. |
| 3 min | Nommer un responsable et fixer la prochaine revue. | Une suite concrète et datée. |
Si l’équipe est réticente, commencez par une collecte anonyme des tâches, puis discutez collectivement des catégories. L’anonymat ne doit pas servir à dissimuler un incident nécessitant une réponse, mais il peut faciliter la découverte initiale des pratiques.
Comment prioriser les usages découverts ?
Ne cherchez pas à mener une analyse exhaustive de cinquante usages en même temps. Utilisez trois axes simples : sensibilité des informations, portée du résultat et niveau de contrôle humain.
| Orientation | Exemple | Action initiale |
|---|---|---|
| Poursuivre avec règles simples | Préparer un plan à partir de contenus publics, avec relecture avant usage. | Documenter l’outil, la tâche et la vérification attendue. |
| Encadrer rapidement | Résumer des notes internes ou produire un contenu envoyé à un client. | Réduire les données, vérifier le compte et formaliser la validation métier. |
| Suspendre pour analyse | Traiter des données personnelles ou confidentielles, classer des candidats, assister une décision importante ou connecter une base interne. | Arrêter l’usage concerné sans généraliser la sanction, réunir les personnes compétentes et examiner le cas précis. |
Ce tri n’est ni une qualification réglementaire ni une validation de sécurité. Il sert à décider où concentrer l’analyse. La CNIL recommande de partir d’un besoin concret, de confronter l’usage aux caractéristiques de la solution et d’examiner notamment la possible réutilisation des données par le fournisseur.
Exemple d’une ligne de registre
| Tâche | Outil et compte | Données | Résultat | Contrôle | Décision |
|---|---|---|---|---|---|
| Préparer trois objets d’email commercial | Outil approuvé, compte professionnel | Description publique de l’offre, aucun fichier client | Brouillon interne | Relecture marketing avant envoi | Autorisé avec ces limites, revue trimestrielle |
Une ligne exploitable vaut mieux qu’un registre très détaillé que personne ne met à jour. Ajoutez uniquement les colonnes nécessaires à vos décisions et indiquez la date de dernière revue.
Que faire lorsqu’un usage invisible est identifié ?
La première réponse influence les futures déclarations. Une sanction automatique peut inciter les équipes à dissimuler les essais suivants. À l’inverse, ignorer systématiquement les règles envoie le signal que la protection des données et la qualité des résultats sont secondaires.
- Comprendre la tâche et le bénéfice recherché. Ne commencez pas par le nom de l’outil.
- Vérifier s’il existe une urgence. Données sensibles transmises, secret d’accès, publication erronée ou décision importante peuvent justifier un arrêt immédiat et une réponse à incident.
- Réduire l’exposition. Suspendre seulement l’usage concerné, supprimer les accès inutiles lorsque c’est possible et préserver les éléments factuels nécessaires.
- Choisir une orientation. Autoriser avec limites, proposer une solution approuvée, demander une analyse complémentaire ou expliquer le refus.
- Mettre à jour les règles communes. Un cas réel doit améliorer les exemples, la liste d’outils et le canal de demande.
- Planifier une revue. Les fonctions, comptes et conditions des fournisseurs évoluent ; une décision ancienne peut devenir inadaptée.
Les premières 24 heures après la découverte d’un usage
Les vingt-quatre heures constituent ici un repère interne pour éviter l’inaction, pas un délai réglementaire universel. Commencez par comprendre la tâche et le bénéfice attendu. Vérifiez ensuite les données transmises, les accès, la diffusion du résultat et l’existence éventuelle d’une urgence. Décidez enfin si le cas peut continuer avec des limites, doit utiliser une alternative, nécessite une analyse complémentaire ou doit être suspendu.
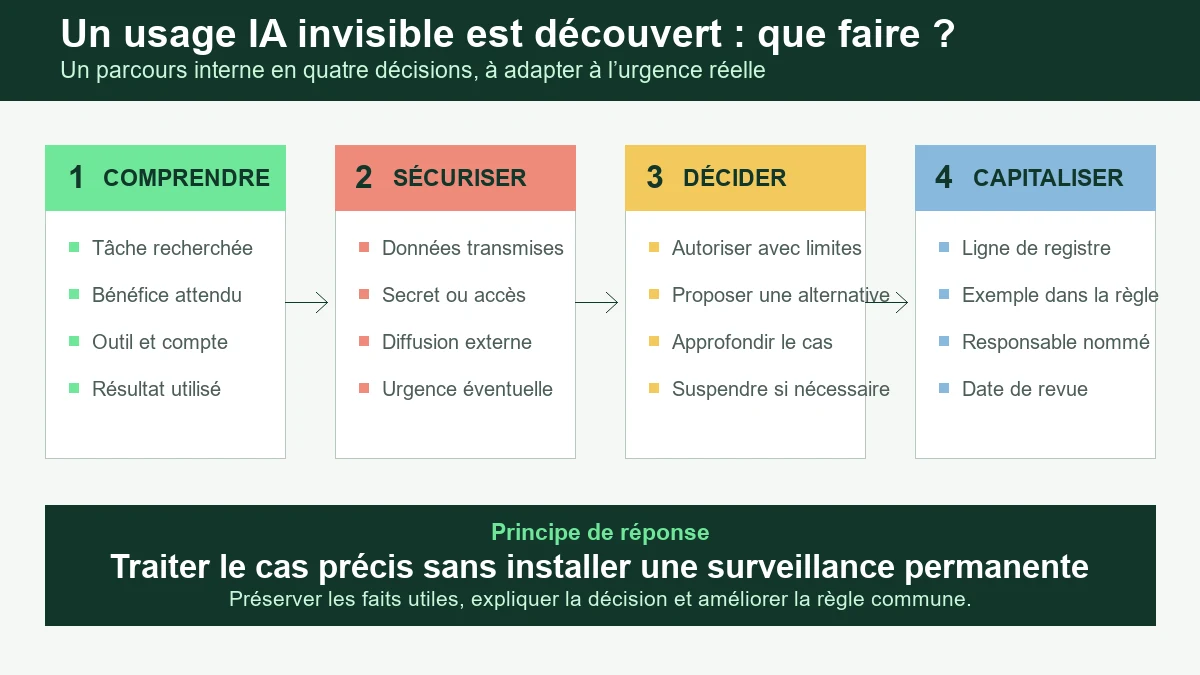
Notez l’outil, le compte, la tâche, les catégories de données, les destinataires et l’heure approximative. Si une exposition de données personnelles est possible, transmettez ces éléments au contact compétent afin qu’il qualifie la situation et applique, si nécessaire, la procédure dédiée.
La dernière étape est collective : ajoutez une ligne au registre, améliorez l’exemple dans la politique interne, nommez un responsable et fixez une date de revue. Une découverte bien traitée doit réduire le risque du prochain usage, pas seulement fermer un compte.
Après l’inventaire : consolidez les réponses dans un registre léger des usages IA, transformez les arbitrages en politique interne compréhensible et diffusez des règles simples pour les IA génératives.
Rendez vos usages IA visibles
Le diagnostic gratuit aide à identifier vos familles d’usages, vos premières vigilances et jusqu’à trois priorités de travail.
Questions fréquentes sur le Shadow AI
Le Shadow AI est-il automatiquement illégal ?
Non. Le terme décrit d’abord un manque de visibilité ou de validation. La situation doit être examinée selon la tâche, les données, les personnes concernées, le fournisseur, le rôle de l’entreprise et l’utilisation du résultat. Certains usages pourront être encadrés simplement ; d’autres nécessiteront une analyse ou un arrêt.
Comment découvrir les usages sans surveiller les salariés ?
Interrogez les tâches par équipe, organisez un atelier, ouvrez un canal de déclaration et demandez seulement les informations nécessaires à la décision. Tout dispositif de contrôle doit poursuivre un objectif explicite, être proportionné et transparent ; la collecte permanente des conversations n’est pas un point de départ raisonnable.
Faut-il interdire tous les outils IA non approuvés ?
Une suspension peut être justifiée pour certains outils ou certaines données. Elle doit s’accompagner d’une règle compréhensible, d’un canal de validation et, lorsque le besoin métier est légitime, d’une alternative. Une interdiction seule ne produit pas automatiquement une cartographie des pratiques.
Un compte personnel est-il toujours interdit ?
L’entreprise doit fixer sa règle selon ses usages et les solutions disponibles. Pour un contenu professionnel, un compte personnel complique souvent la maîtrise des réglages, des accès, des données et de la continuité. Il ne doit pas être utilisé pour contourner la liste interne ou traiter des informations non validées.
Les fonctions IA intégrées aux logiciels doivent-elles être recensées ?
Oui lorsqu’elles interviennent réellement dans une tâche ou accèdent à des contenus professionnels. Une fonction ajoutée à une messagerie, un navigateur ou une suite bureautique peut modifier les flux de données sans que l’utilisateur installe un nouvel outil visible.
À quelle fréquence mettre à jour le registre des usages IA ?
Prévoyez une revue régulière, par exemple trimestrielle, et une mise à jour lorsqu’un outil, une fonction, une donnée, un fournisseur ou une finalité change. La bonne fréquence dépend du rythme réel des usages ; l’important est de désigner un responsable et de dater les décisions.
Sources officielles consultées
- CNIL — Utiliser l’IA générative dans les TPE et PME.
- CNIL — Comment déployer une IA générative ?.
- CNIL — Le contrôle de l’activité des personnes employées.
- ANSSI — Analyse de risques des systèmes d’IA.
- ANSSI — Recommandations de sécurité pour un système d’IA générative.
- ANSSI — Synthèse 2026 de la menace sur l’IA générative face aux attaques informatiques.
Sources relues le 31 août 2026. Les outils, fonctionnalités et conditions des fournisseurs évoluent : vérifiez les documents actuels avant de valider un usage.
Ce document constitue une aide documentaire et pédagogique. Il ne remplace pas un conseil juridique personnalisé.