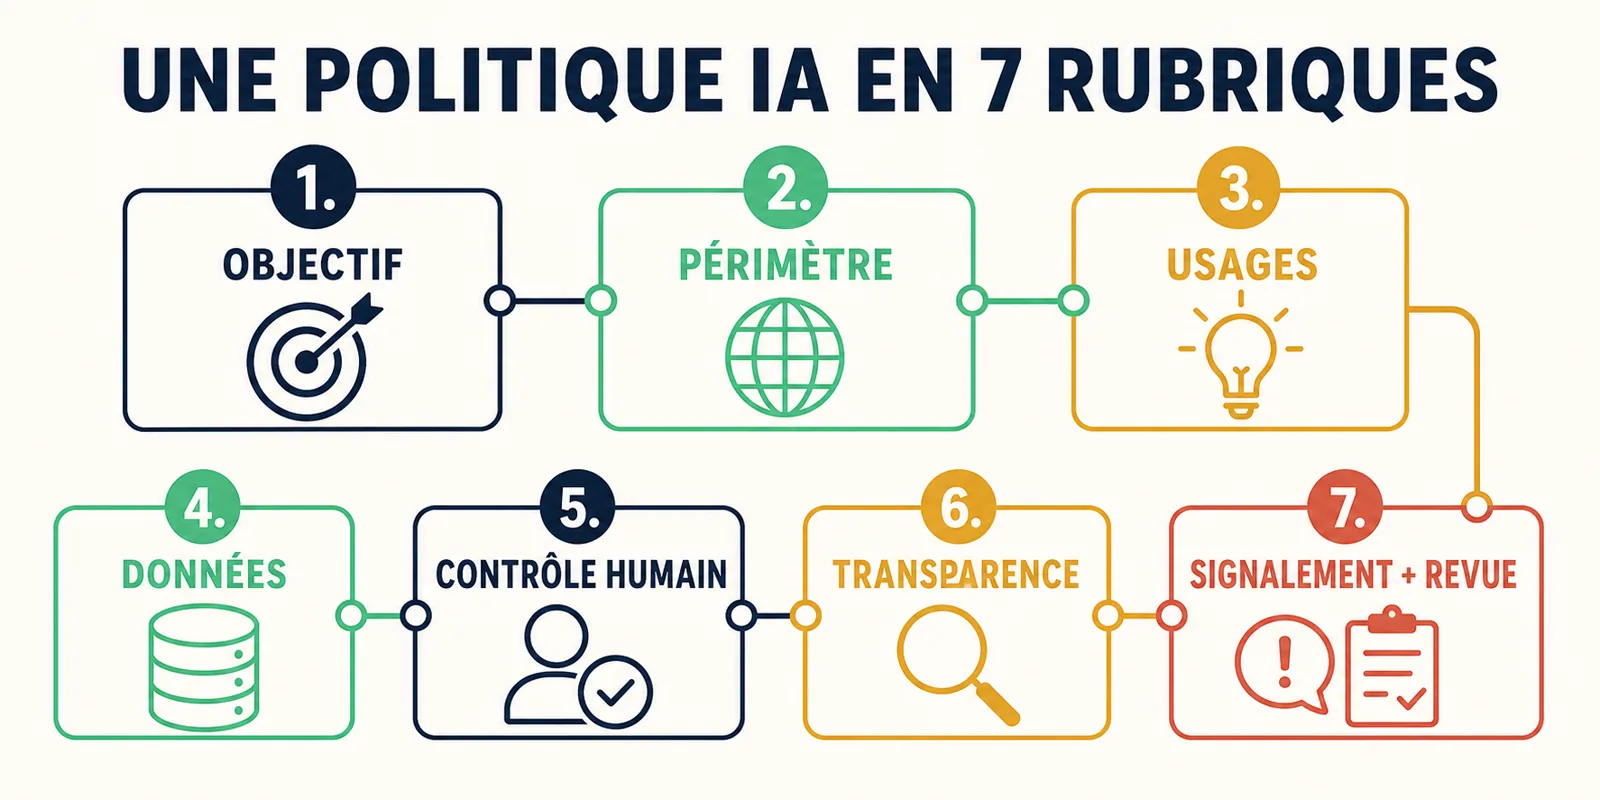
Les sept rubriques d’une politique IA compréhensible, reliée aux usages réels et adaptée au fonctionnement d’une PME.
Une politique interne sur l’intelligence artificielle n’a de valeur que si les équipes la comprennent et peuvent l’appliquer. Elle doit répondre à des questions quotidiennes : quel outil utiliser, quelle information protéger, qui vérifie le résultat et quand demander de l’aide ?
À quoi sert une politique IA interne ?
Une politique IA est un cadre d’utilisation partagé. Elle décrit les usages que l’entreprise accepte, ceux qui nécessitent une validation et ceux qui doivent être évités. Elle relie les tâches réelles aux outils, aux données, au contrôle humain et au circuit de signalement.
Une règle utile permet à un salarié de classer une situation concrète en quelques minutes. Une charte longue mais abstraite risque de rester dans un dossier partagé sans modifier les pratiques.
Ce document ne remplace ni les contrats, ni les règles de sécurité, ni les analyses nécessaires pour certains traitements ou systèmes. Il sert de point d’entrée : il rend les décisions accessibles et indique quand mobiliser les personnes compétentes.
Que préparer avant la rédaction ?
Commencez par les usages, pas par un modèle trouvé en ligne. Un texte générique peut donner une impression de progrès tout en ignorant les assistants intégrés aux logiciels, les comptes personnels ou les pratiques propres aux métiers.
- Recenser les tâches. Demandez à chaque équipe pour quelles activités elle utilise déjà une IA.
- Identifier les outils et comptes. Distinguez compte personnel, offre professionnelle, fonction intégrée, API et solution hébergée.
- Classer les données. Notez ce qui est public, interne, confidentiel, personnel ou particulièrement sensible.
- Décrire les résultats. Précisez ce que l’outil produit et qui utilise ou reçoit cette sortie.
- Nommer le contrôle. Indiquez la personne capable de vérifier et de refuser le résultat.
- Repérer les inconnues. Transformez chaque « je ne sais pas » en action : vérifier le fournisseur, le contrat, le réglage ou la finalité.
Le registre des usages IA fournit une base simple pour réunir ces informations sans surveiller toutes les conversations.
Les sept rubriques d’une politique IA utilisable
1. L’objectif du document
Expliquez en langage clair pourquoi l’entreprise pose des règles : protéger les informations, améliorer la qualité des résultats, maintenir une décision humaine et rendre visibles les nouveaux usages.
2. Le périmètre
Précisez les salariés, dirigeants, prestataires, outils et situations concernés. Dites aussi ce qui relève d’autres procédures, par exemple la sécurité informatique, les achats ou la gestion d’un incident.
3. Les usages autorisés, à valider ou à éviter
Classez des tâches concrètes plutôt que des marques. « Préparer le plan d’un article à partir de sources publiques » est plus exploitable que « usage marketing autorisé ».
4. Les données à protéger
Donnez des exemples issus de l’entreprise : dossiers clients, informations RH, prix non publics, contrats, données de santé, code source confidentiel, mots de passe ou incidents de sécurité. Expliquez comment minimiser, expurger ou remplacer les données.
5. Le contrôle humain
Indiquez qui vérifie quels éléments avant quelle utilisation. « Un humain dans la boucle » ne suffit pas si personne ne dispose du temps, des connaissances ou de l’autorité pour corriger et refuser.
6. La transparence et les traces
Définissez les cas dans lesquels l’assistance de l’IA doit être signalée et les informations minimales à conserver : usage, outil, décision, version de la règle et date de revue. Évitez une collecte générale et disproportionnée des conversations.
7. Le signalement et la révision
Donnez un contact clair pour un doute, un incident ou un nouvel outil. Fixez une fréquence de revue et des déclencheurs anticipés : changement de finalité, de données, d’intégration ou de conditions fournisseur.
Autorisé, à valider ou à éviter : une matrice compréhensible
La matrice suivante est un exemple pédagogique. Adaptez-la aux outils évalués, aux contrats, aux métiers et aux données de l’entreprise.
| Situation | Orientation initiale | Condition ou alternative |
|---|---|---|
| Créer un plan à partir de pages déjà publiques | Autorisé | Outil approuvé et vérification des faits avant rédaction. |
| Reformuler un email générique sans donnée confidentielle | Autorisé | Relire le ton, le destinataire et les engagements. |
| Résumer un document interne comportant des noms | À valider | Réduire les données et vérifier que l’environnement est approuvé pour cet usage. |
| Analyser ou classer des candidats | À approfondir | Examiner finalité, données, critères, personnes concernées, biais et contrôle humain. |
| Copier un contrat client non public dans un service grand public | À éviter | Utiliser des clauses fictives ou un environnement expressément validé. |
| Partager un mot de passe, une clé ou un jeton | Interdit | Remplacer tout secret par une valeur fictive ; aucune exception dans une conversation IA. |
| Laisser l’outil prendre seul une décision importante concernant une personne | À éviter | Maintenir une décision humaine réelle et demander une analyse adaptée. |
Pour approfondir la saisie de données, rattachez cette matrice aux douze gestes anti-fuite et ajoutez des exemples propres à chaque métier.
Qui fait quoi dans la PME ?
| Rôle | Responsabilité pratique |
|---|---|
| Direction | Valider le cadre, arbitrer les usages sensibles et donner les moyens nécessaires. |
| Responsable du registre | Centraliser les déclarations, les décisions, les inconnues et les dates de revue. |
| Managers | Traduire les règles en exemples métier et vérifier qu’un contrôle humain est réellement possible. |
| Utilisateurs | Respecter le périmètre, minimiser les données, vérifier les sorties et signaler un doute. |
| Informatique ou sécurité | Examiner les accès, intégrations, réglages et mesures techniques selon le contexte. |
| Fonctions compétentes | Intervenir sur les données personnelles, contrats, RH ou autres sujets nécessitant une expertise spécifique. |
Dans une petite structure, une même personne peut tenir plusieurs rôles. L’essentiel est de rendre la responsabilité explicite et de prévoir une solution de remplacement en cas d’absence.
Déployer la politique en quatorze jours
- Jours 1 à 3 — Inventorier.Collectez les usages réels, les outils, les données et les questions des équipes.
- Jours 4 et 5 — Prioriser.Isolez les situations impliquant une personne, une donnée confidentielle ou une décision importante.
- Jours 6 et 7 — Rédiger.Produisez une version courte avec les sept rubriques et des exemples concrets.
- Jours 8 et 9 — Faire relire.Associez les métiers et les personnes compétentes ; corrigez les règles impossibles à appliquer.
- Jour 10 — Tester.Soumettez cinq situations réalistes et vérifiez que les salariés les classent de la même manière.
- Jours 11 et 12 — Sensibiliser.Présentez la politique avec une démonstration, un exercice et le canal de signalement.
- Jour 13 — Publier.Rendez la version à jour accessible depuis un emplacement connu et retirez les versions obsolètes.
- Jour 14 — Planifier.Nommer le responsable, dater la version et fixer la prochaine revue.
La diffusion par email ne suffit pas à démontrer que les règles sont comprises. Utilisez la sensibilisation aux dix réflexes IA pour transformer le document en comportements observables.
Réviser sans repartir de zéro
Conservez un historique simple : numéro ou date de version, changements, personnes consultées et prochaine échéance. Une revue courte doit au minimum examiner les nouveaux outils, les nouvelles finalités, les incidents, les questions récurrentes et les documents fournisseur qui ont changé.
Ne modifiez pas la politique à chaque détail d’interface. Utilisez une annexe ou une liste d’outils approuvés pour les éléments volatils, et gardez dans le document principal les principes, responsabilités et circuits de décision.
Préparez une première politique à relire
Le Pack Starter associe diagnostic, projet de registre, politique interne et plan d’action. Les documents restent à adapter et à valider dans le contexte réel de l’entreprise.
Questions fréquentes sur la politique IA interne
Une politique IA interne est-elle obligatoire pour toutes les PME ?
Ce guide ne présente pas une charte unique comme une obligation universelle. Une politique interne est surtout un moyen pratique de rendre les usages, règles et responsabilités accessibles. Les besoins documentaires précis dépendent du rôle, des systèmes, des données et du contexte de l’entreprise.
Quelle longueur prévoir ?
La version principale doit rester lisible. Quelques pages accompagnées d’exemples, d’une liste d’outils et de fiches métier sont souvent plus applicables qu’un texte exhaustif. La bonne longueur est celle qui permet de décider sans masquer les cas nécessitant une analyse.
Peut-on reprendre un modèle trouvé en ligne ?
Un modèle peut servir de structure, mais il doit être relié aux outils, comptes, données, métiers et responsabilités réels. Supprimez les rubriques inadaptées et ajoutez les situations effectivement rencontrées.
Faut-il citer chaque outil par son nom ?
Conservez dans la politique les principes et catégories d’usage. Une annexe ou une liste séparée peut recenser les outils et offres approuvés afin de faciliter les mises à jour lorsque les fournisseurs évoluent.
Qui doit approuver la politique ?
La direction porte le cadre et associe les métiers ainsi que les personnes compétentes en matière de données, sécurité, contrats ou ressources humaines selon le contexte. Le circuit doit être explicite, même dans une petite structure.
La signature des salariés suffit-elle ?
Non. Une signature documente la remise d’un texte, mais pas sa compréhension ni son application. Ajoutez une présentation, des cas pratiques, un canal de questions et des rappels adaptés aux usages.
Sources officielles consultées
- CNIL — Utiliser l’IA générative dans les TPE et PME.
- CNIL — Questions-réponses sur l’utilisation d’un système d’IA générative.
- CNIL — Définir un cadre pour les utilisateurs.
- ANSSI — Recommandations de sécurité pour un système d’IA générative.
Sources relues le 27 août 2026. La politique proposée constitue une base documentaire à adapter aux usages, contrats et responsabilités de l’entreprise.
Ce document constitue une aide documentaire et pédagogique. Il ne remplace pas un conseil juridique personnalisé.