Inventaire des usages, rôles, priorités et calendrier 2026 : une méthode en six actions et trente jours pour structurer une première démarche.
Pour commencer avec l’AI Act, une PME doit d’abord recenser ses usages réels, préciser son rôle pour chaque système, repérer les situations sensibles et documenter quelques décisions simples. Il n’est pas nécessaire de construire un dispositif documentaire complexe : un registre léger, des règles internes, une sensibilisation adaptée et une revue des cas prioritaires constituent une première démarche utile.
Que change réellement l’AI Act pour une PME en 2026 ?
L’AI Act est entré en vigueur le 1er août 2024 et s’applique progressivement. Depuis le 2 août 2026, une grande partie du règlement est applicable et les autorités compétentes disposent de pouvoirs de mise en œuvre. Certaines obligations ont toutefois leur propre calendrier : les pratiques interdites et la maîtrise de l’IA s’appliquent depuis le 2 février 2025, tandis que les règles relatives à certains systèmes à haut risque ont été reportées par le règlement (UE) 2026/1744.
| Date | Repère utile pour la PME | Conséquence pratique |
|---|---|---|
| 2 février 2025 | Pratiques interdites et mesures soutenant la maîtrise de l’IA | Sensibiliser les personnes concernées et écarter les fonctions manifestement interdites. |
| 2 août 2026 | Application générale de nombreuses dispositions, gouvernance et transparence de certains systèmes | Vérifier notamment les interactions avec des personnes et les contenus générés ou manipulés. |
| 2 décembre 2027 | Règles du chapitre III pour les systèmes relevant de l’article 6(2) et de l’annexe III | Préparer dès maintenant les dossiers liés, par exemple, au recrutement, à l’éducation ou à certains services essentiels. |
| 2 août 2028 | Règles du chapitre III pour les systèmes liés aux produits réglementés de l’annexe I | Associer le fabricant et les spécialistes du cadre sectoriel lorsque l’IA intervient dans un produit concerné. |
Les règles déjà applicables, le RGPD, le droit du travail, les engagements contractuels et les exigences de sécurité continuent de produire leurs effets. Les échéances 2027 et 2028 donnent du temps pour réunir les informations, tester les contrôles et adapter les contrats ; elles n’autorisent pas à ignorer un usage sensible jusque-là.
La PME est-elle déployeur ou fournisseur d’un système d’IA ?
Le rôle détermine les questions à examiner. Une PME qui utilise sous son autorité un système fourni par un tiers est généralement un déployeur. L’entreprise qui développe un système, le fait développer et le met sur le marché ou en service sous son nom ou sa marque est un fournisseur. Les salariés qui utilisent l’outil dans le cadre fixé par leur employeur ne deviennent pas chacun des déployeurs distincts.
Ne déduisez pas le rôle du seul contrat commercial. Regardez les faits : qui choisit la finalité, présente le système sous sa marque, modifie son fonctionnement, décide des données et contrôle son intégration ? Une personnalisation importante, un changement de destination ou une commercialisation sous la marque de la PME peut nécessiter une analyse plus poussée des responsabilités.
| Situation | Rôle à examiner en premier | Question de contrôle |
|---|---|---|
| Utiliser un assistant de rédaction dans son périmètre prévu | Déployeur | L’usage, les données et les réglages correspondent-ils aux instructions ? |
| Intégrer une API dans un processus interne | Déployeur, avec intégration à documenter | L’intégration change-t-elle la finalité ou l’influence du système ? |
| Vendre une solution IA développée pour la PME sous sa marque | Fournisseur possible | Qui porte la destination prévue, la documentation et la mise sur le marché ? |
| Modifier fortement un système ou l’utiliser pour une nouvelle finalité sensible | Rôle à réexaminer | La modification ou la nouvelle destination transforme-t-elle les responsabilités ? |
Comment inventorier les usages IA sans projet interminable ?
Commencez par les tâches de la semaine, pas par les noms de logiciels. Une fonction IA peut être cachée dans une messagerie, un CRM, une suite bureautique, un outil de recrutement ou une extension de navigateur. À l’inverse, un même outil peut correspondre à plusieurs usages très différents.
- Équipe et responsable. Qui utilise ou pilote l’usage ?
- Outil et type de compte. Quel fournisseur, quelle offre, quelle fonction et quels réglages ?
- Finalité précise. Quelle tâche l’IA assiste-t-elle réellement ?
- Données d’entrée. Informations publiques, internes, personnelles, confidentielles ou sensibles ?
- Résultat et destinataire. Que produit le système et qui reçoit ou subit l’effet du résultat ?
- Contrôle humain. Qui vérifie quoi, avec quel temps et quelle possibilité de refuser ?
- Décision et revue. L’usage est-il autorisé, limité, suspendu ou à approfondir, et quand sera-t-il revu ?
Créez une ligne par usage, et non une ligne par outil. « Préparer trois titres à partir de pages publiques » et « classer des candidatures » ne doivent pas être mélangés, même si le modèle utilisé est identique. Le guide du registre des usages IA fournit un format léger pour cette cartographie.
Quels usages traiter en premier ?
Le registre ne doit pas produire automatiquement une qualification juridique. Il sert à rassembler les faits et à orienter les efforts. Une grille simple en trois niveaux permet d’éviter d’analyser avec la même intensité une reformulation de texte public et un classement de candidats.
| Niveau de travail | Signaux | Première action |
|---|---|---|
| Encadrer simplement | Contenu public ou fictif, résultat interne, contrôle facile et aucune décision importante | Définir l’outil approuvé, la tâche et la vérification attendue. |
| Approfondir | Données personnelles ou confidentielles, contenu client, intégration au système d’information ou fournisseur mal documenté | Limiter le pilote, demander les documents et associer les compétences nécessaires. |
| Suspendre avant analyse | Décision importante concernant une personne, biométrie, émotions, recrutement, accès à un service, composant de sécurité ou absence de contrôle humain réel | Ne pas utiliser de cas réel avant le tri réglementaire, technique et métier. |
Pour les situations du troisième niveau, utilisez l’arbre de tri des usages potentiellement à haut risque. Cet outil aide à préparer l’escalade ; il ne classe pas automatiquement un système.
La méthode en six actions pour commencer
- Nommer un responsable de coordination.Il ne s’agit pas nécessairement d’un poste dédié. La personne centralise les usages, les inconnues et les dates de revue, puis mobilise les métiers, l’informatique, la sécurité, les RH ou la protection des données selon le besoin.
- Interroger les équipes sans approche punitive.Demandez quelles tâches sont déjà assistées, quelles données entrent dans les outils et ce qui est fait des résultats. Une collecte transparente produit plus d’informations qu’une surveillance générale des conversations.
- Poser quatre règles immédiates.Utiliser seulement les outils approuvés, ne jamais transmettre de secrets, minimiser les données et faire valider tout résultat important par une personne compétente.
- Traiter les trois usages les plus sensibles.Réunissez la documentation du fournisseur, les flux de données, les paramètres, les personnes concernées, le contrôle humain et les conséquences possibles d’une erreur.
- Sensibiliser par rôle.Donnez un socle commun, puis des exemples adaptés au marketing, au commerce, aux RH, au support ou à la technique. L’article 4 ne demande plus de garantir un niveau individuel précis, mais les mesures doivent rester liées au contexte.
- Décider et revoir.Consignez une orientation, un responsable, des conditions et une date. Réouvrez l’analyse lorsqu’un outil, une finalité, une donnée, une intégration ou un fournisseur change.
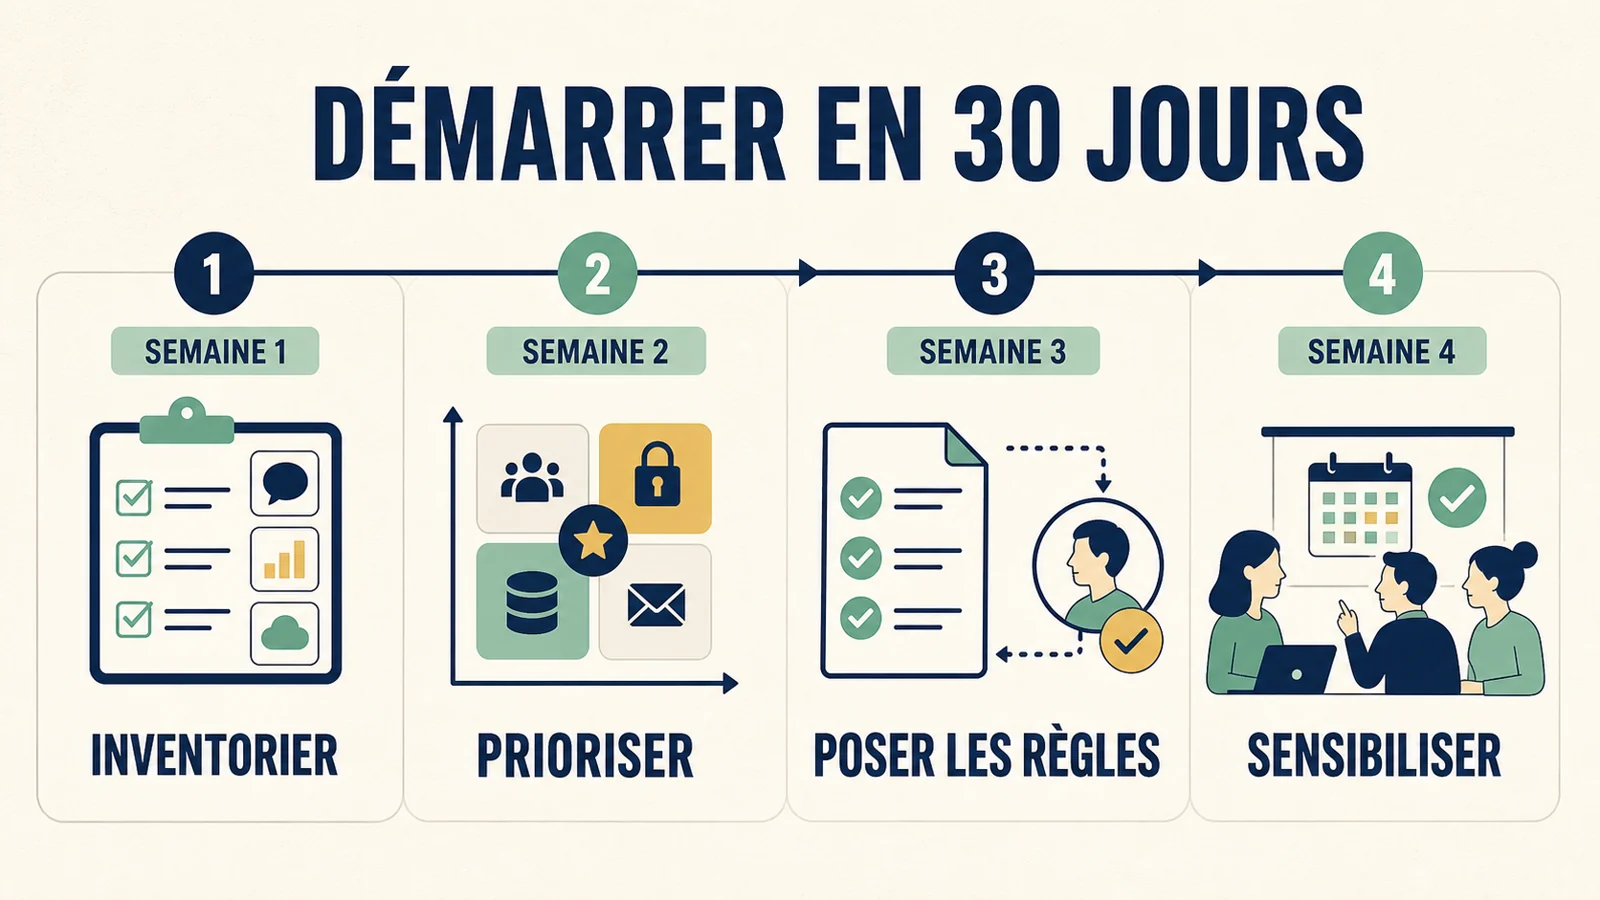
Une feuille de route réaliste sur 30 jours
| Période | Travail à réaliser | Livrable attendu |
|---|---|---|
| Semaine 1 | Réunion de lancement, questionnaire par tâche et collecte des premiers usages | Inventaire initial, responsable et canal de déclaration |
| Semaine 2 | Tri selon les données, les personnes, la portée du résultat et le contrôle humain | Trois priorités, inconnues documentées et usages suspendus si nécessaire |
| Semaine 3 | Rédaction de règles courtes, liste des outils acceptés et circuit de validation | Projet de politique interne et décisions associées au registre |
| Semaine 4 | Sensibilisation, exercice métier, correction des règles et planification des revues | Support daté, traces de l’action et plan des 60 jours suivants |
Le délai de 30 jours n’est pas une promesse de mise en conformité. Il permet d’obtenir une base documentaire et pédagogique exploitable, puis de poursuivre les analyses prioritaires avec les personnes compétentes.
Quels documents préparer sans créer une usine à gaz ?
Une petite entreprise peut démarrer avec cinq supports reliés entre eux :
- un registre des usages avec finalité, données, personnes, contrôle, responsable et revue ;
- une politique IA interne indiquant les usages autorisés, à valider ou à éviter ;
- un support de sensibilisation adapté aux rôles et aux situations réelles ;
- une fiche fournisseur regroupant offre, version, conditions, sécurité, données et changements ;
- un journal de décisions daté avec conditions, actions, incidents et prochaine revue.
Ces documents doivent rester proportionnés. Ils constituent une aide au pilotage, pas une certification ou une validation par une autorité. Pour transformer les règles en comportements observables, consultez le guide sur la sensibilisation liée à l’article 4, puis structurez une sensibilisation IA des salariés adaptée à votre PME et entraînez les équipes aux gestes anti-fuite de données.
Trois exemples concrets pour une PME
Une entreprise du bâtiment rédige ses offres d’emploi
L’équipe RH utilise un assistant pour reformuler une offre à partir de critères déjà validés, sans CV ni donnée de candidat. La relecture porte sur les compétences demandées, les stéréotypes, l’exactitude et le ton. Cet usage ne doit pas être confondu avec un outil qui cible, filtre ou classe des candidatures.
Un commerce installe un chatbot sur son site
Le chatbot répond sur les horaires, la livraison et les produits à partir d’une base vérifiée. La PME doit examiner l’information donnée aux visiteurs, les données saisies dans la conversation, le transfert vers un humain, les erreurs et la mise à jour des réponses. Depuis le 2 août 2026, les règles de transparence applicables à certaines interactions avec une IA doivent être vérifiées pour le système réel.
Un atelier connecte un assistant à sa documentation interne
L’objectif est de retrouver plus vite une procédure de maintenance. Avant la connexion, l’entreprise limite le corpus, contrôle les accès, vérifie les conditions du fournisseur et définit la réponse attendue lorsque l’information manque. Un technicien conserve l’autorité de consulter la procédure source et d’arrêter l’intervention si la réponse est incertaine.
Identifiez vos usages et vos trois priorités
Le diagnostic Cap IA Responsable propose une première lecture indicative des usages, des vigilances et des actions documentaires à engager dans votre PME.
Questions fréquentes sur l’AI Act pour les PME
L’AI Act s’applique-t-il aussi aux petites PME ?
Oui, la taille ne crée pas une exemption générale. Les obligations dépendent surtout du rôle de l’entreprise, du système, de sa destination et de l’usage réel. Le règlement prévoit toutefois des mesures de soutien et certaines approches proportionnées pour les PME.
Une PME qui utilise ChatGPT est-elle automatiquement fournisseur d’IA ?
Non. Lorsqu’elle utilise sous son autorité un système fourni par un tiers, elle est généralement déployeur. Le rôle doit être réexaminé si elle développe le système, le commercialise sous sa marque, le modifie substantiellement ou change sa destination.
Faut-il inventorier tous les logiciels de l’entreprise ?
Commencez par les fonctions d’IA réellement utilisées ou envisagées. Une ligne par tâche et finalité est plus utile qu’une liste exhaustive de logiciels. Ajoutez les fonctions intégrées aux outils existants lorsqu’elles traitent des contenus professionnels ou influencent un résultat.
Une politique IA interne est-elle suffisante ?
Non. Elle rend les règles accessibles, mais doit être reliée à l’inventaire, aux décisions, aux outils, à la sensibilisation et aux vérifications nécessaires pour les usages sensibles. Une politique générique non appliquée ne répond pas aux questions concrètes des équipes.
Doit-on attendre 2027 ou 2028 pour agir ?
Non. Les échéances reportées concernent certaines règles relatives aux systèmes à haut risque. D’autres dispositions et d’autres textes sont déjà applicables. La période permet surtout de cartographier, obtenir les documents, tester les contrôles et préparer les usages concernés.
Le diagnostic Cap IA Responsable prouve-t-il le respect de l’AI Act ?
Non. Il fournit une première lecture documentaire et pédagogique fondée sur les informations déclarées. Il ne qualifie pas définitivement un système, ne remplace pas l’examen des faits et des textes applicables et ne constitue pas une reconnaissance par une autorité.
Sources officielles consultées
- EUR-Lex — AI Act consolidé au 27 juillet 2026.
- EUR-Lex — Règlement (UE) 2026/1744 modifiant le calendrier et certaines dispositions.
- Commission européenne — Cadre réglementaire pour l’intelligence artificielle et calendrier d’application.
- Commission européenne — Navigating the AI Act.
- Commission européenne — Questions-réponses sur la maîtrise de l’IA.
- CNIL, France Num et CPME — Utiliser l’IA générative dans les TPE et PME.
Sources relues le 27 août 2026. Les lignes directrices, outils d’accompagnement et conditions des fournisseurs évoluent : datez les décisions et prévoyez une nouvelle lecture lors d’un changement important.
Ce document constitue une aide documentaire et pédagogique. Il ne remplace pas un conseil juridique personnalisé.