Deux voies, cinq vérifications et trois orientations : un arbre de tri pour repérer les usages IA à approfondir sans qualification automatique.
Pour repérer un usage d’IA potentiellement à haut risque, une PME examine sa fonction exacte, son effet sur les personnes, le contexte prévu et son propre rôle. Deux voies doivent être vérifiées : l’IA liée à la sécurité d’un produit réglementé et les cas précis de l’annexe III. Le secteur, le prix ou le mot « IA » ne suffisent jamais pour conclure.
Que signifie réellement « système d’IA à haut risque » ?
Dans l’AI Act, « haut risque » est une catégorie réglementaire liée à la destination prévue. Elle ne vise pas tout usage avancé, coûteux ou imparfait et ne signifie pas que le système est interdit : les pratiques interdites relèvent d’une autre partie du règlement.
L’article 6 prévoit deux portes d’entrée : certains produits ou composants de sécurité soumis à une évaluation de conformité par un tiers, puis les usages énumérés dans l’annexe III, notamment en recrutement, éducation, crédit ou infrastructure critique.
| Question | Voie « produit » | Voie « usage » |
|---|---|---|
| Point de départ | Produit ou composant de sécurité couvert par l’annexe I | Finalité correspondant à un cas de l’annexe III |
| Article principal | Article 6, paragraphe 1 | Article 6, paragraphes 2 et 3 |
| Exemples de contexte | Machine, dispositif médical, véhicule ou autre produit réglementé selon les conditions du texte | Biométrie, infrastructure critique, éducation, emploi, services essentiels, police, migration ou justice |
| Erreur fréquente | Supposer que toute IA présente dans une machine est un composant de sécurité | Supposer que toute IA utilisée dans un secteur cité est automatiquement à haut risque |
Ce parcours détecte les dossiers à approfondir. Il ne remplace ni la documentation du fournisseur, ni l’examen du produit et de l’usage réel, ni l’avis d’une personne compétente en cas de doute.
L’arbre de tri en 5 questions
- S’agit-il d’un système d’IA au sens du règlement ?Décrivez les entrées et la sortie : prédiction, contenu, recommandation ou décision. Si la qualification technique reste incertaine, demandez la position documentée du fournisseur.
- L’IA est-elle un produit réglementé ou un composant de sécurité ?Identifiez le produit, le texte de l’annexe I, la fonction et l’effet d’une défaillance, puis vérifiez si une évaluation par un tiers est requise.
- La destination correspond-elle à un cas précis de l’annexe III ?Comparez la fonction réelle aux cas énumérés. « Logiciel RH » est trop vague ; « classer des candidatures pour une présélection » permet une analyse.
- Le filtre de l’article 6(3) peut-il s’appliquer ?Examinez la tâche et son influence. Une fonction étroite peut relever du filtre, mais le profilage de personnes dans un cas de l’annexe III reste classé à haut risque.
- La PME utilise-t-elle l’outil comme prévu ?Vérifiez la marque, les modifications et la finalité. Une transformation substantielle ou une nouvelle destination sensible peut faire évoluer les responsabilités.
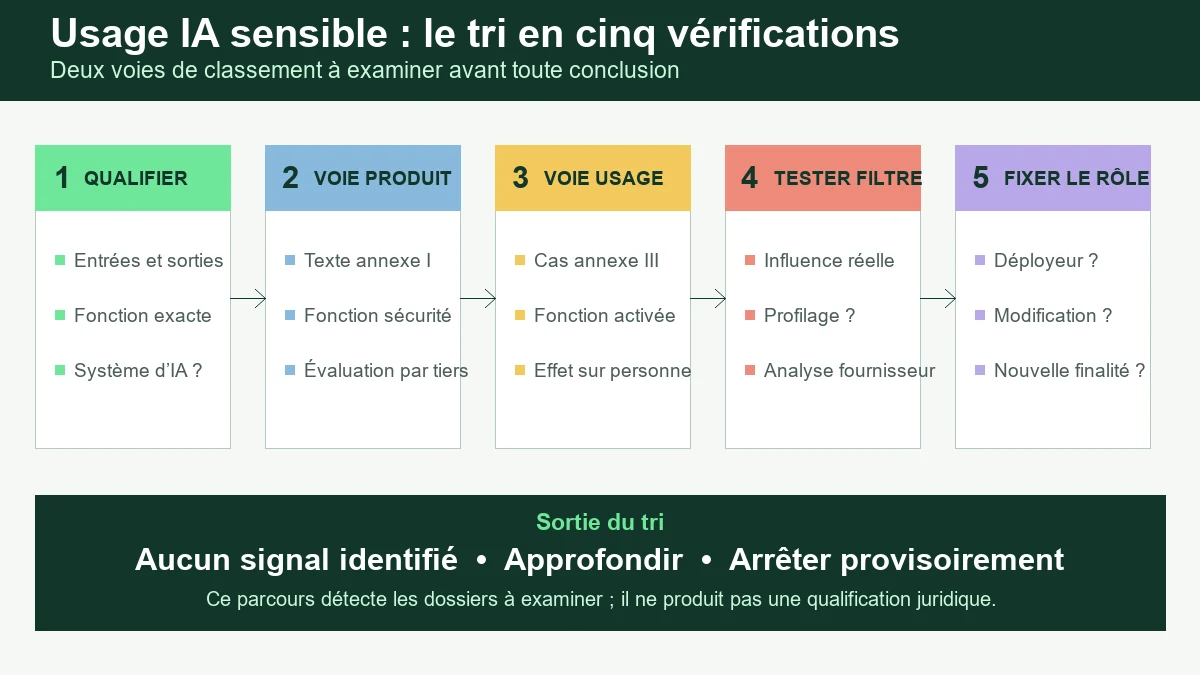
Si les réponses aux questions 2 ou 3 sont positives, ouvrez un dossier. Identifiez fournisseur et déployeur, demandez l’analyse de classification et confrontez-la au paramétrage prévu par la PME.
Première voie : l’IA liée à la sécurité d’un produit
Cette voie concerne l’IA qui est un produit de l’annexe I ou un composant de sécurité d’un tel produit, lorsque celui-ci est soumis à une évaluation de conformité par un tiers. Le règlement 2026/1744 précise qu’une fonction limitée au confort, à l’optimisation, à l’efficacité ou au contrôle qualité n’est pas, pour cette seule raison, un composant de sécurité.
- Quel est le produit complet dans lequel l’IA est intégrée ?
- Quelle législation sectorielle de l’annexe I le couvre ?
- L’IA remplit-elle une fonction dont la défaillance mettrait en danger la santé ou la sécurité ?
- Cette fonction est-elle présentée comme une fonction de sécurité dans la documentation et l’évaluation du produit ?
- Une évaluation de conformité par un tiers est-elle exigée pour la mise sur le marché ou la mise en service ?
- Qui est le fabricant du produit et qui est identifié comme fournisseur du système d’IA ?
Exemple : optimiser la consommation d’une machine ne relève pas nécessairement de cette voie. Commander une protection dont la défaillance exposerait un opérateur exige en revanche une analyse avec le fabricant, la sécurité et le spécialiste sectoriel.
Deuxième voie : les usages précis de l’annexe III
L’annexe III couvre huit domaines, mais seuls les cas décrits sont visés. Partez de la destination du fournisseur, puis vérifiez la fonction activée par la PME. Une IA générative n’est pas automatiquement à haut risque ; son intégration peut toutefois relever d’un cas sensible.
| Domaine | Fonctions qui doivent déclencher une vérification | Question pratique pour une PME |
|---|---|---|
| Biométrie | Identification à distance, certaines catégorisations et reconnaissances d’émotions permises | L’outil identifie-t-il ou déduit-il une caractéristique biométrique ? |
| Infrastructures critiques | Composants de sécurité d’infrastructures numériques, trafic, eau, gaz, chauffage ou électricité | Une défaillance menacerait-elle la santé ou la sécurité ? |
| Éducation et formation | Admission, affectation, évaluation, orientation ou surveillance d’épreuves | Le résultat influence-t-il l’accès, le niveau ou le parcours ? |
| Emploi et travail | Ciblage d’offres, sélection, promotion, rupture, allocation de tâches ou suivi | L’outil modifie-t-il une opportunité ou une évaluation professionnelle ? |
| Services essentiels | Aides publiques, crédit, assurance vie et santé, appels d’urgence | Influence-t-il l’accès à un service essentiel cité ? |
| Application de la loi | Risques individuels, preuves, profilage ou appréciation d’infractions | La fonction est-elle destinée à un usage répressif précis ? |
| Migration et frontières | Risques, visas, asile, titres ou détection de personnes | Est-elle conçue pour une autorité compétente dans ce cas ? |
| Justice et démocratie | Application du droit à un cas, règlement de litiges ou influence du vote | Intervient-elle dans un dossier individuel ou le comportement électoral ? |
Cette synthèse ne remplace pas l’annexe III. Vérifiez aussi les pratiques interdites : l’inférence d’émotions au travail ou dans l’enseignement est interdite hors exception médicale ou de sécurité.
Pour l’emploi, utilisez aussi le guide IA et recrutement : 9 vérifications avant utilisation.
Le filtre de l’article 6, paragraphe 3 : quatre conditions à examiner prudemment
Un système de l’annexe III peut relever du filtre s’il ne présente pas de risque important pour la santé, la sécurité ou les droits fondamentaux, notamment parce qu’il n’influence pas significativement une décision. L’article 6(3) prévoit quatre situations.
| Condition | Exemple d’indice favorable | Signal qui impose d’approfondir |
|---|---|---|
| Tâche procédurale étroite | Détecter des doublons ou vérifier que des champs sont remplis | Le classement change les dossiers effectivement examinés |
| Amélioration d’une activité humaine déjà achevée | Contrôle de forme postérieur à une appréciation complète | La sortie réoriente ou remplace l’appréciation initiale |
| Détection de tendances ou écarts | Alerte soumise à une revue humaine appropriée, sans modifier l’évaluation achevée | Le responsable suit l’alerte par défaut ou ne dispose pas des éléments pour la contredire |
| Tâche préparatoire | Présenter des références générales sans analyser le cas individuel | Le résumé, score ou ordre produit devient une entrée substantielle de la décision |
Un bouton « valider » ne prouve rien. Vérifiez le temps, les informations et données originales accessibles, la compétence, le pouvoir de s’écarter du résultat et les conséquences d’un désaccord.
Le fournisseur qui retient ce filtre doit documenter son évaluation avant mise sur le marché ou mise en service et enregistrer le système selon l’article 49. Demandez cette analyse datée et ses limites. Le filtre ne s’applique pas au profilage de personnes dans un cas de l’annexe III.
Quel est le rôle de la PME dans la chaîne ?
Une PME utilisant sous son autorité un système tiers est généralement déployeur. Selon l’article 25, son rôle peut évoluer si elle appose sa marque, réalise une modification substantielle ou donne au système une nouvelle destination qui le rend à haut risque.
| Situation de la PME | Premier réflexe | Risque de changement de rôle |
|---|---|---|
| Utilisation standard selon les instructions | Vérifier la classification, les instructions et les obligations du déployeur | En principe limité, sous réserve du paramétrage et de l’usage réel |
| Intégration technique dans un processus métier | Documenter les composants, les flux, l’influence et les responsabilités contractuelles | À examiner si l’intégration modifie le comportement ou la destination |
| Commercialisation sous la marque de la PME | Stopper la mise sur le marché avant clarification des responsabilités | Signal fort au titre de l’article 25 |
| Réentraînement, modification importante ou suppression de garde-fous | Comparer avec l’évaluation initiale et solliciter le fournisseur | Possible modification substantielle |
| Usage sensible non prévu dans les instructions | Ne pas lancer le pilote avant analyse de la nouvelle finalité | Possible bascule vers les responsabilités du fournisseur |
Comparez le contrat à la réalité : qui choisit les données et critères, ajuste le système, fixe sa finalité, le présente au client et peut corriger son fonctionnement ?
Quelles informations réunir avant d’escalader ?
- une phrase décrivant la destination prévue et la décision ou l’action influencée ;
- les personnes concernées, le contexte et les conséquences possibles d’une erreur ;
- les entrées, sorties, données dérivées et éventuels éléments de profilage ;
- la version de l’outil, les modules activés et les paramètres déterminants ;
- la documentation du fournisseur sur les articles 6 et 25 et sur l’annexe concernée ;
- la description concrète du contrôle humain et des possibilités de recours ;
- le texte sectoriel éventuellement applicable au produit ou à l’activité ;
- les tests, limites connues, incidents et changements prévus ;
- le rôle envisagé pour chaque acteur de la chaîne et les contrats associés ;
- la date de l’analyse, son responsable et les conditions de réexamen.
Enregistrez ces éléments dans le registre interne des usages IA avec les documents du fournisseur. La fiche oriente vers la poursuite, l’analyse complémentaire, l’arrêt provisoire ou l’abandon d’une fonction interdite.
| Orientation initiale | Quand l’utiliser | Étape suivante |
|---|---|---|
| Poursuivre avec contrôles ordinaires | Aucune voie identifiée, fonction et influence limitées, informations cohérentes | Finaliser sécurité, données, règles internes et validation métier |
| Approfondir avant usage | Produit réglementé possible, cas de l’annexe III, profilage ou rôle incertain | Réunir fournisseur, métier, protection des données, sécurité et conseil adapté |
| Arrêter provisoirement | Documentation absente, usage hors destination, contrôle humain fictif ou changement important | Ne pas traiter de cas réels tant que les points bloquants ne sont pas levés |
| Écarter la fonction | Pratique interdite identifiée et aucune exception applicable démontrée | Désactiver ou remplacer la fonction et documenter la décision |
Les sections 1 à 3 du chapitre III s’appliquent le 2 décembre 2027 aux systèmes de l’annexe III, puis le 2 août 2028 à ceux de l’annexe I. Les pratiques interdites, le RGPD, le droit du travail et les règles sectorielles déjà applicables continuent de produire leurs effets.
Les lignes directrices de classification restent un projet en août 2026. Datez l’analyse et relisez-la après leur adoption, une mise à jour importante ou un changement d’usage.
Si la cartographie manque, commencez par AI Act et PME : par où commencer concrètement ?.
Cartographiez les usages avant de les classer
Le diagnostic Cap IA Responsable aide à rendre visibles les fonctions, les données, les personnes concernées et les signaux d’escalade afin de préparer un plan d’action documentaire proportionné.
Questions fréquentes sur les systèmes d’IA à haut risque
Toute IA utilisée dans les ressources humaines est-elle à haut risque ?
Non. Il faut comparer la destination prévue à un cas précis de l’annexe III et examiner l’influence réelle du système. La rédaction d’un texte, la détection d’un doublon, le classement d’un candidat et l’évaluation d’un salarié sont des fonctions différentes. Les cas incertains doivent être documentés et escaladés.
Une IA générative comme ChatGPT est-elle automatiquement à haut risque ?
Non. Un modèle ou un outil à usage général n’est pas classé uniquement parce qu’il génère du texte. Son intégration et sa destination peuvent toutefois former un système utilisé dans un cas sensible. Par exemple, une fonction configurée pour classer des candidats doit être analysée selon cet usage, et pas selon le seul nom du modèle sous-jacent.
La présence d’un humain suffit-elle pour appliquer l’exception de l’article 6(3) ?
Non. Il faut vérifier que l’outil ne présente pas de risque important et n’influence pas significativement le résultat. L’humain doit disposer des informations, du temps, des compétences et de l’autorité nécessaires pour examiner et contredire la sortie. Le fournisseur qui retient l’exception doit documenter son analyse.
Qui doit décider de la classification : la PME ou le fournisseur ?
Le fournisseur porte la classification du système qu’il met sur le marché ou en service et doit documenter l’usage du filtre de l’article 6(3). La PME déployeuse doit néanmoins vérifier que son usage correspond à la destination et aux instructions. Si elle modifie fortement le système, change sa finalité ou le propose sous sa marque, son rôle peut évoluer.
Faut-il arrêter tous les projets jusqu’en décembre 2027 ?
Non. Le calendrier révisé laisse du temps pour préparer les exigences relatives aux systèmes de l’annexe III, mais il ne suspend pas les règles déjà applicables. C’est précisément le moment de cartographier les usages, obtenir la documentation, tester les contrôles et éviter de signer un contrat incompatible avec les besoins futurs.
Le marquage CE prouve-t-il à lui seul que l’usage prévu par la PME est correctement encadré ?
Non. Il faut vérifier à quel produit et à quelle version le marquage se rapporte, la destination couverte, les instructions, les modules actifs et le rôle de l’entreprise. Une modification ou un usage hors destination ne peut pas être validé par la seule présence d’un symbole commercial ou réglementaire.
Sources officielles consultées
- EUR-Lex — AI Act consolidé au 27 juillet 2026, notamment articles 3, 6, 25 et annexe III.
- EUR-Lex — règlement (UE) 2026/1744 et calendrier révisé.
- Commission européenne — projet de lignes directrices sur la classification des systèmes à haut risque.
- Commission européenne — Navigating the AI Act, exemples et domaines de l’annexe III.
- CNIL — présentation du règlement IA, articulation avec le RGPD et calendrier actualisé.
- CNIL — guide d’auto-évaluation pour les systèmes d’IA.
Sources relues le 31 août 2026. Les lignes directrices européennes de classification étant encore présentées comme un projet à cette date, vérifiez leur version finale avant une décision engageante.
Ce document constitue une aide documentaire et pédagogique. Il ne remplace pas un conseil juridique personnalisé.